
OPERAZIONI E SICUREZZA
I tuoi dati. Il tuo modello di business.
L'intelligenza artificiale on-premise e i modelli esterni complementari richiedono un percorso dati tracciabile. AIDA combina i vantaggi aziendali con la verifica degli accessi, dei percorsi di elaborazione e delle approvazioni.
Descrivi il tuo caso d'uso ↗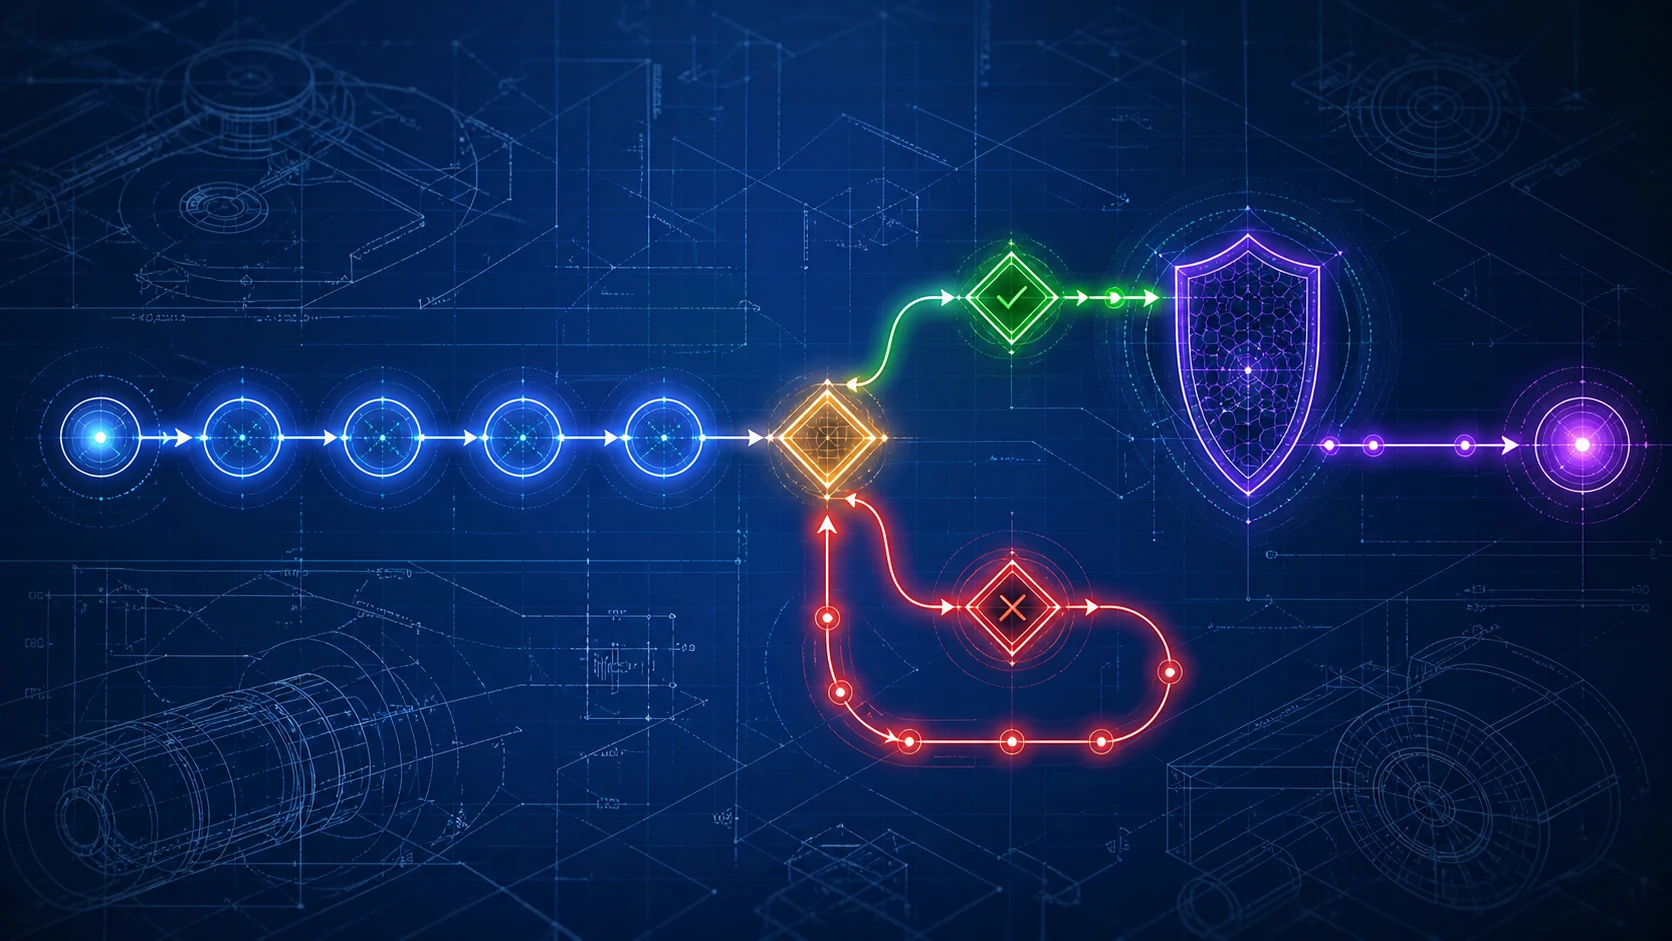 Visualizza l'immagine ingrandita ↗
Considera l'intero processo
Il percorso dei dati include fonti, elaborazione, modellazione, strumenti, protocolli e backup. Un modello gestito localmente da solo non ci dice se tutti gli altri servizi coinvolti operano anch'essi localmente. Pertanto, consideriamo l'intero processo.
Definire la riservatezza nel caso d'uso
I segreti commerciali, i documenti tecnici e le informazioni personali sono soggetti a normative diverse. Insieme, stabiliamo quali dati un collaboratore è autorizzato a utilizzare e quali informazioni sono idonee anche a essere elaborate da terzi.
Verifica le connessioni esterne con AIDA
Per OpenAI, Anthropic e altri provider, AIDA verifica la sicurezza dell'integrazione pianificata all'interno del framework concordato. Vengono presi in considerazione i tipi di dati, l'accesso del provider, le condizioni di archiviazione e le autorizzazioni. Il nome generico del produttore non sostituisce questa verifica.
Definire diritti e responsabilità
Il dipartimento competente e il reparto IT stabiliscono chi è autorizzato a leggere i file sorgente, modificare i risultati e approvare le modifiche. Per gli ambienti di produzione, vengono definite le responsabilità relative a contenuti, configurazione del modello, interfacce e risoluzione dei problemi.
Rivalutare i cambiamenti
Nuovi modelli, strumenti aggiuntivi e fonti di dati supplementari possono modificare il flusso di dati. Tali modifiche vengono testate rispetto al framework operativo e di sicurezza concordato prima della distribuzione. Questo vale anche per gli aggiornamenti e i metodi di manutenzione remota.